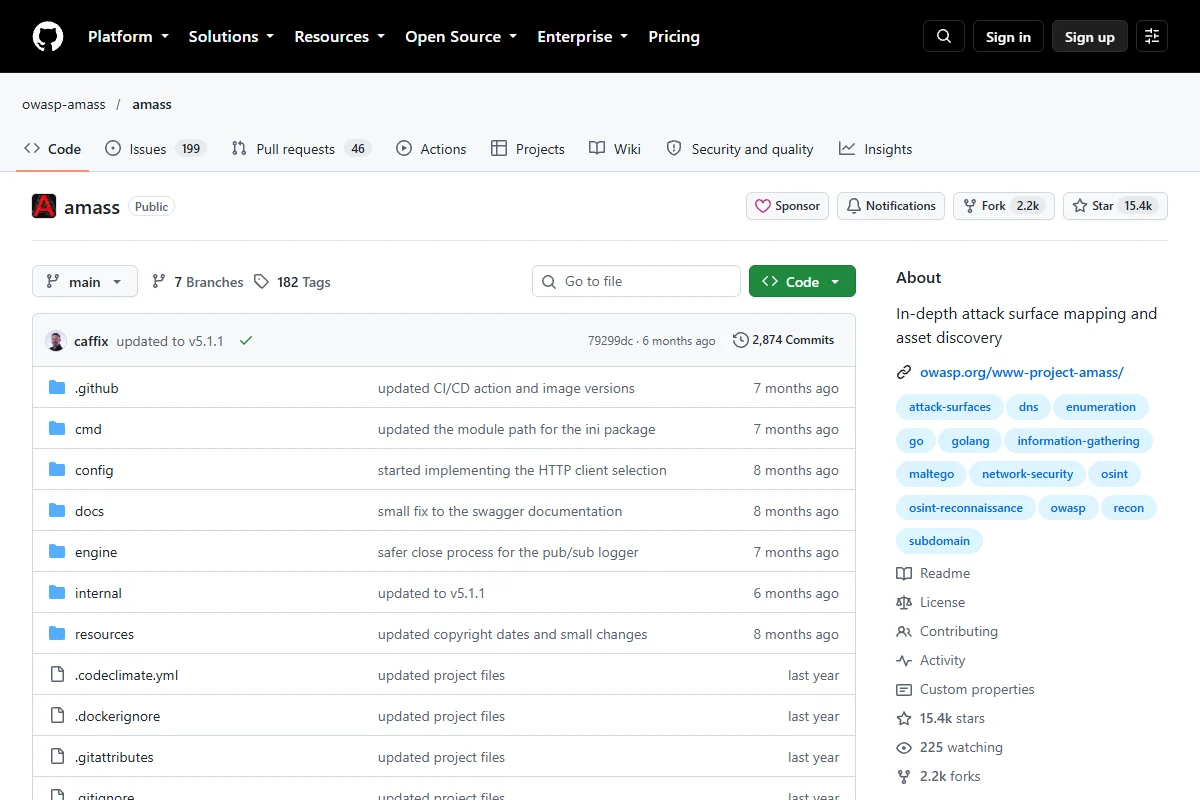
Tải mã nguồn Amass trên GitHub
Trong quản trị website lớn, kiểm soát tài sản số và hạ tầng mạng là điều kiện tiên quyết cho Technical SEO. Sau nhiều năm vận hành, doanh nghiệp thường tích lũy hàng chục subdomain phục vụ staging, dev, portal hay landing page. Khi bị lãng quên, chúng hình thành Shadow IT, gây rò rỉ dữ liệu, lãng phí ngân sách thu thập thông tin (crawl budget) và phân tán sức mạnh liên kết (link equity).
OWASP Amass là công cụ mã nguồn mở hàng đầu về lập bản đồ bề mặt mạng (network mapping) và kiểm kê tài sản số. Amass hỗ trợ khám phá subdomain ẩn, phân tích hệ thống tự trị (ASN) và mô hình hóa hạ tầng dưới dạng cơ sở dữ liệu đồ thị. Bài viết này hướng dẫn chi tiết nguyên lý, cài đặt và ứng dụng Amass trong kiểm toán Technical SEO quy mô lớn.
Nguyên lý hoạt động và Khả năng Mapping của Amass
Khác với crawler chỉ đọc siêu liên kết HTML, OWASP Amass tiếp cận từ tầng mạng và hạ tầng DNS để xây dựng bản đồ số hoàn chỉnh về footprint tên miền.
Cơ chế trinh sát thụ động và chủ động (Passive vs Active Reconnaissance)
Amass tách biệt hai phương thức thu thập thông tin độc lập:
- Trinh sát thụ động (Passive Reconnaissance): Thu thập từ hơn 55 nguồn OSINT, CT Logs, Wayback Machine và các công cụ như Shodan, Censys, VirusTotal. Chế độ này không gửi gói tin nào tới máy chủ mục tiêu, tránh kích hoạt WAF hay hệ thống cảnh báo IDS.
- Trinh sát chủ động (Active Reconnaissance): Tương tác trực tiếp với máy chủ DNS có thẩm quyền thông qua DNS zone transfer, rà quét dải IP ngược và dò tìm tiền tố bằng từ điển để xác định các host thực tế đang mở.
Khai thác Certificate Transparency Logs và DNS Enumeration
Amass liên tục phân tích nhật ký chứng chỉ công khai (Certificate Transparency – CT Logs). Mọi chứng chỉ SSL/TLS khi cấp phát đều được ghi nhận kèm danh sách tên miền phụ (SAN). Nhờ đó, Amass có thể phát hiện các subdomain mới được gán SSL trên crt.sh chỉ sau vài phút.
Bản đồ ASN và Định vị Hạ tầng Mạng Đa tầng
Amass tự động liên kết từng subdomain với địa chỉ IP, dải mạng (CIDR blocks) và số hiệu hệ thống tự trị (ASN). Tính năng này giúp chuyên gia phân định tài sản nào thuộc CDN (Cloudflare), đám mây (AWS, GCP) hay máy chủ nội bộ.
Phát hiện Shadow IT và Subdomain Staging chưa chặn Noindex
Rủi ro lớn nhất với Technical SEO là các môi trường staging, dev bị Googlebot lập chỉ mục do thiếu thẻ noindex hoặc tệp robots.txt, gây ra lỗi trùng lặp nội dung (Duplicate Content) và làm loãng thứ hạng tìm kiếm.
Tại các khóa học SEO miễn phí tại TPHCM, học viên được đào tạo cách kết hợp công cụ OSINT như Amass để rà soát triệt để các lỗ hổng rò rỉ tài sản số.
Yêu cầu hệ thống và môi trường cài đặt
OWASP Amass được lập trình bằng Go (Golang), tận dụng goroutines để xử lý đồng thời hàng nghìn truy vấn DNS. Hệ thống cần đáp ứng các điều kiện sau:
- Môi trường Go: Yêu cầu Go phiên bản 1.21 trở lên nếu biên dịch từ mã nguồn gốc.
- Hệ điều hành: Tương thích Linux (Ubuntu, Kali Linux), macOS (qua Homebrew) và Windows (PowerShell, Docker hoặc WSL2).
- Tài nguyên phần cứng: Tối thiểu 2 CPU cores và 4GB RAM cho tên miền quy mô vừa; từ 8GB RAM trở lên với các hệ sinh thái lớn chứa hàng nghìn subdomain.
- Cơ sở dữ liệu đồ thị: Mặc định lưu trữ bằng SQLite tích hợp sẵn; hỗ trợ kết nối PostgreSQL ngoài cho các dự án quét định kỳ theo nhóm.
Hướng dẫn cài đặt OWASP Amass từng bước
Người dùng có thể triển khai Amass theo một trong ba phương thức sau:
Phương pháp 1: Cài đặt qua Go Install
Nếu hệ thống đã có Go 1.21+, hãy thực thi lệnh biên dịch:
go install -v github.com/owasp-amass/amass/v4/...@masterKiểm tra phiên bản cài đặt thành công:
amass -versionPhương pháp 2: Sử dụng Docker Container
Docker giúp cô lập công cụ và tránh xung đột thư viện hệ thống:
# Tải image Amass chính thức từ Docker Hub
docker pull caffix/amass:latest

# Khởi chạy container với volume cấu hình
docker run -v ~/.config/amass:/root/.config/amass caffix/amass:latest enum -version
Phương pháp 3: Tải bản thực thi Binary dựng sẵn
Tải gói binary từ GitHub Releases của OWASP Amass, giải nén và chuyển vào thư mục hệ thống:
# Ví dụ trên hệ điều hành Linux 64-bit
tar -xzvf amass_Linux_amd64.tar.gz
sudo mv amass_Linux_amd64/amass /usr/local/bin/
chmod +x /usr/local/bin/amass
Kịch bản thu thập Footprint và Rà soát Subdomain phục vụ SEO
Áp dụng Amass vào quy trình Technical SEO Audit định kỳ theo các kịch bản cụ thể:
Kịch bản 1: Thu thập thụ động bảo vệ băng thông và hạn chế bị phát hiện
Khảo sát ban đầu mà không gửi yêu cầu trực tiếp tới máy chủ mục tiêu:
amass enum -passive -d example.com -src -ip -dir ./amass_outputTrong đó: -passive kích hoạt chế độ OSINT; -src hiển thị nguồn phát hiện; -ip hiển thị IP tương ứng; -dir chỉ định thư mục lưu dữ liệu.
Kịch bản 2: Quét chủ động kết hợp DNS Brute Forcing và Trộn từ (Alterations)
Kiểm tra nội bộ bằng active brute-force để tìm toàn bộ host chưa từng được liên kết ngoài:
amass enum -active -d example.com -brute -w /path/to/wordlist.txt -alts -rf resolvers.txt -o discovered_subdomains.txtCờ -alts tự động sinh các biến thể tiền tố như dev-, staging-, test- dựa trên các bản ghi đã tìm thấy.
Kịch bản 3: Rà soát Subdomain rò rỉ nội dung trùng lặp (Duplicate Content)
Sau khi Amass xuất danh sách subdomain, sử dụng script kiểm tra phản hồi HTTP và tệp cấu hình chỉ mục:
cat discovered_subdomains.txt | while read sub; do
  echo "Kiểm tra: $sub"
  curl -s -I -L "https://$sub" | grep -Ei "HTTP/|X-Robots-Tag"
  curl -s -L "https://$sub/robots.txt" | head -n 5
done
Nếu phát hiện môi trường dev trả về HTTP 200 mà không có noindex, cần lập tức cấu hình HTTP Auth hoặc chặn truy cập. Lựa chọn đơn vị thiết kế website chuẩn SEO ngay từ đầu giúp doanh nghiệp thiết lập quy chuẩn môi trường thử nghiệm an toàn, ngăn chặn hoàn toàn nguy cơ rò rỉ dữ liệu.
Tích hợp Graph Database và Trực quan hóa cấu trúc tên miền
OWASP Amass biểu diễn cấu trúc tài sản dưới dạng đồ thị quan hệ thay vì các tệp văn bản đơn điệu.
Trích xuất và xuất đồ thị D3.js tương tác
Lệnh con viz chuyển đổi cơ sở dữ liệu sang đồ thị lực đẩy D3.js xem được trực tiếp trên trình duyệt:
amass viz -d3 -d example.com -dir ./amass_outputTệp amass_d3.html được tạo ra cho phép phóng to, xoay và phân tích các cụm subdomain, nhận diện các dải IP tập trung nhiều dịch vụ hoặc các nút mạng bất thường.
Ngoài ra, Amass hỗ trợ xuất sang định dạng Maltego hoặc Gephi để phân tích chuyên sâu:
amass viz -maltego -d example.com -dir ./amass_output
amass viz -gephi -d example.com -dir ./amass_output
Phân tích luồng sức mạnh liên kết (Link Equity) giữa các Subdomain
Việc phân chia nội dung vào quá nhiều subdomain (blog, shop, forum) gây phân tán sức mạnh PageRank. Dựa trên đồ thị Amass, quản trị viên có thể lập kế hoạch chuyển hướng 301 gom subdomain về thư mục con (subfolders), gia tăng tối đa thẩm quyền cho tên miền chính.
Khắc phục các sự cố thường gặp khi chạy Amass
Dưới đây là cách xử lý các vấn đề thường gặp khi vận hành Amass quy mô lớn:
Khắc phục cạn kiệt DNS Resolver và Rate Limit
Gửi hàng nghìn truy vấn DNS mỗi giây dễ khiến máy chủ DNS của nhà mạng chặn lưu lượng. Hãy chuẩn bị danh sách public resolvers chất lượng cao và sử dụng cờ -rf kèm giới hạn truy vấn:
amass enum -d example.com -rf resolvers.txt -max-dns-queries 200Cấu hình tệp config.yaml để nạp API Keys OSINT
Cấu hình thêm API key miễn phí từ Shodan, SecurityTrails, VirusTotal, Censys giúp gia tăng vượt bậc số lượng subdomain tìm thấy:
# Tải tệp cấu hình mẫu
curl -o ~/.config/amass/config.yaml https://raw.githubusercontent.com/owasp-amass/amass/master/examples/config.yaml

# Thêm khóa API trong mục data_sources
nano ~/.config/amass/config.yaml
Tối ưu hóa tiêu thụ bộ nhớ RAM đối với mục tiêu quy mô lớn
Khi quét tên miền có hàng chục nghìn bản ghi, Amass có thể tốn nhiều RAM. Hãy chia nhỏ phạm vi quét theo từng ASN hoặc kết nối với cơ sở dữ liệu PostgreSQL bên ngoài thay cho SQLite mặc định.
Tổng kết và Ứng dụng trong bảo mật Technical SEO
Technical SEO không chỉ gồm tốc độ tải trang và tối ưu thẻ meta, mà còn đòi hỏi sự an toàn và kiểm soát tuyệt đối về hạ tầng tên miền. Một hệ sinh thái website vững mạnh phải loại bỏ hoàn toàn các điểm mù footprint và subdomain rò rỉ.
OWASP Amass giúp các chuyên gia nhận diện sớm môi trường staging bị lộ chỉ mục, loại trừ nguy cơ chiếm quyền subdomain (Subdomain Takeover) và tối ưu hóa luồng thẩm quyền tên miền. Tích hợp Amass vào quy trình kiểm toán định kỳ là giải pháp chiến lược bảo vệ thứ hạng SEO bền vững của doanh nghiệp.